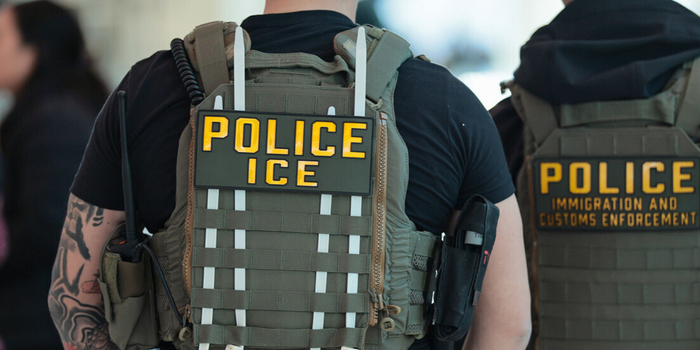
Um alerta interno do FBI orientou forças de segurança dos Estados Unidos sobre uma suposta estratégia incomum contra agentes de imigração: mulheres estariam criando perfis falsos em aplicativos de namoro, com aparência de “tradwife”, para conquistar a confiança dos agentes e depois divulgar informações pessoais sobre eles na internet.
O memorando foi distribuído pelo escritório do FBI em Chicago em fevereiro e veio a público nesta quinta-feira (17), após ser obtido pela organização de transparência governamental Property of the People por meio da legislação americana de acesso a registros públicos.
Segundo o documento, um “pequeno grupo de mulheres” estaria utilizando imagens e interesses associados à estética das chamadas tradwives — influenciadoras que valorizam uma imagem ligada à vida doméstica e a papéis tradicionais de gênero — para tornar os perfis mais atraentes a integrantes das forças de segurança.
A intenção, segundo a inteligência compartilhada pelo FBI, seria iniciar conversas ou marcar encontros e, posteriormente, expor publicamente os agentes ligados à fiscalização migratória. A prática é conhecida como doxing ou doxxing, termo usado para a obtenção e divulgação na internet de informações que permitem identificar uma pessoa, geralmente sem seu consentimento e com intenção de prejudicá-la. O próprio FBI utiliza essa definição em seus materiais sobre ameaças digitais.
Alerta não confirma que agentes tenham sido enganados
É justamente neste ponto que o memorando exige cautela. O FBI não informou quais plataformas de namoro teriam sido utilizadas, onde as responsáveis estariam localizadas ou se algum funcionário do Serviço de Imigração e Alfândega dos Estados Unidos (ICE) chegou efetivamente a cair em um perfil falso.
O relatório também registrava que a informação de inteligência ainda não havia passado por avaliação final, e não explicou detalhadamente de onde vieram as alegações.
Há ainda incerteza sobre a origem do alerta. Semanas antes de sua distribuição, publicações nas redes sociais e uma reportagem do New York Post já alegavam que usuários discutiam a possibilidade de usar aplicativos de namoro para identificar agentes do ICE. O material apresentado na época, porém, não demonstrava que agentes tivessem efetivamente sido enganados.
Procurado sobre o memorando, o FBI não detalhou a origem das informações e afirmou que normalmente não comenta briefings de inteligência. O Departamento de Segurança Interna dos Estados Unidos (DHS), ao qual o ICE é subordinado, não havia respondido aos questionamentos até a publicação da reportagem original.
Preocupação com exposição de agentes aumentou
O documento faz parte de uma série de alertas internos produzidos por órgãos americanos sobre a exposição de agentes de imigração na internet. Relatórios anteriores mencionaram o uso de reconhecimento facial, ferramentas automatizadas de coleta de dados e até óculos inteligentes como tecnologias que poderiam facilitar a identificação de funcionários.
A divulgação de dados pessoais pode representar risco concreto quando alcança endereços residenciais ou informações familiares. Ao mesmo tempo, organizações de direitos civis questionam a amplitude com que autoridades americanas têm empregado o termo “doxing”, especialmente quando a publicação envolve imagens ou informações de funcionários públicos durante o exercício de suas funções.
O episódio, portanto, chama atenção menos pela existência comprovada de uma rede de mulheres usando perfis “tradwife” — algo que o memorando não demonstrou — e mais por revelar o tipo de ameaça digital que passou a preocupar internamente as forças responsáveis pela política migratória dos Estados Unidos.
*Compartilhe este conteúdo do Diário da Guanabara, o melhor site de notícias do Estado do Rio.
SIGA O DIÁRIO DA GUANABARA NO INSTAGRAM